
暑期出行高峰,警惕“退改签”钓鱼邮件精准设局
当前正值暑期旅游出行高峰,民众乘坐高铁、航班等交通工具出行需求大幅增加。与此同时,我国多地进入汛期,暴雨、台风等极端天气频发,部分高铁列车、民航航班因天气原因被迫取消或延误,给广大旅客出行带来不便。网络不法分子借机将目光瞄准了这一“窗口期”,利用旅客急于办理退改签、挽回经济损失的心理,大肆发送主题为“高铁/航班取消,点击链接申请全额退款”等内容的钓鱼邮件,实施网络诈骗活动。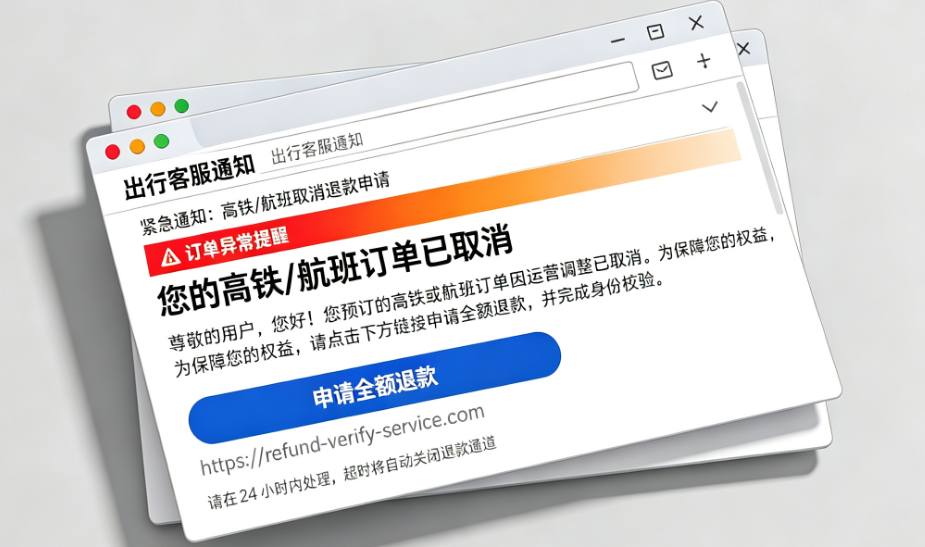
不法分子通过非法渠道获取旅客真实行程信息——包括姓名、身份证号、车次/航班号等,冒充航空公司、铁路客服,以“航班/列车因天气原因被取消,办理退改签可获赔偿”为由,向旅客发送含有钓鱼链接的邮件,邮件标题往往直白醒目,如“【XX航空】您预订的航班已取消,请点击链接办理退款”“【铁路客服】您的高铁车次因暴雨停运,点击申领全额退款”等,内容中甚至能准确报出旅客姓名、班次信息,极具欺骗性。
更为严峻的是,部分商务人士出差期间使用企业邮箱进行航班、高铁行程的联络。一旦其企业邮箱被钓鱼攻击得手,攻击者便可能以此为跳板,向公司其他邮箱甚至合作伙伴邮箱发起进一步攻击,导致公司内部敏感信息泄露。
工业和信息化部网络安全威胁和漏洞信息共享平台监测发现,利用仿冒电子邮箱
发起的钓鱼邮件攻击事件频发,攻击者伪装成家人朋友、工作同事、合作伙伴等,发送特定主题的电子邮件,降低用户防备心理,诱使用户点击邮件中的恶意链接或恶意程序,一旦公司邮箱被钓鱼成功,不仅可能导致商业秘密泄露、业务系统遭控,甚至可能引发供应链连带风险,严重威胁国家网络安全与经济社会稳定。
面对日益复杂演进的邮件安全威胁,亟须构建覆盖全链路、智能精准、主动防御的邮件安全体系。作为深耕邮件系统领域二十余载的专业厂商,亿邮(eYou)以自主研发的技术积淀和丰富的实战经验,将“全局感知、协同联动、风险预判、主动防御”十六字方针深度融入产品与服务之中,致力于为党政机关、企事业单位提供可靠的安全保障。
鉴于当前钓鱼邮件攻击已呈现高度专业化、场景定制化、隐蔽手段持续升级的态势,亿邮(eYou)构建了“意识防护、技术防控、策略管控”三位一体的纵深防御体系。
1、强化人员安全意识防线
网络安全意识薄弱是钓鱼攻击得逞的首要因素。亿邮建议并支持各单位建立常态化、制度化的网络安全培训机制,通过模拟钓鱼演练、真实案例深度剖析等方式,将安全意识从“被动知晓”提升至“主动免疫”水平。亿邮独创“摸底、培训、检验三步走”方式开展钓鱼邮件演练和安全意识培训,使每一位邮箱用户都成为威胁感知的神经末梢。
2、部署多因素认证加固系统防线
多因素认证是防范钓鱼邮件的最有效手段之一。亿邮邮件系统采用自主研发的多因素认证技术,用户登录邮箱需多种条件进行身份验证。即使传统用户名和密码被窃取,攻击者也无法通过第二重验证。同时,系统借助防盗号配置、异地登录提醒等功能有效防护用户行为安全。工业和信息化部也明确要求相关单位对用户异地登录、大批量下载转发邮件等行为设置多因素认证。
3、部署智能邮件安全网关
传统规则库匹配难以应对快速演变的钓鱼邮件。亿邮邮件安全网关采用静态分析与人工智能行为检测相结合的多维分析引擎,不仅能基于海量威胁情报即时拦截已知恶意邮件,更能通过检测邮件中链接与附件的异常行为。AI智能反钓鱼引擎可基于深度学习模型,动态识别嵌入了恶意链接、恶意二维码或附带了诱导用户操作的钓鱼欺诈邮件。网关可根据发件人IP、域名、邮件主题、正文等灵活设置反垃圾、反病毒、防钓鱼过滤规则。工业和信息化部也要求相关单位及时更新恶意邮件地址库,开启实时过滤、拦截钓鱼邮件功能。
4、建立协同联动防御生态
亿邮解决方案提供闭环的防护策略管理,自动实时同步本土化威胁情报,更新恶意域名、IP地址库。系统将邮件安全网关与终端检测响应平台联动,实现威胁事件的全局可视、快速溯源与协同响应,形成覆盖邮件“接收-过滤-投递-用户交互”全流程的动态主动防御体系。在底层架构上,分布式集群实现节点间的负载均衡与策略同步;在能力层面,系统支持SPF、DKIM、DMARC等主流邮件认证协议,从源头阻断伪造发件人及信头欺骗。
电子邮件系统作为党政机关、企事业单位内外沟通的信息中枢,承载着大量核心商业秘密与敏感数据,是APT攻击、钓鱼邮件等网络攻击的首要突破口。各单位应加强电子邮件系统安全防护,部署多层次、全方位的防御措施。如发现可疑邮件或异常登录情况,应立即断开网络并第一时间向有关部门报告。让亿邮(eYou)与您共同筑牢电子邮件安全防线,守护好个人信息安全与国家安全。